برمجية RatHat الخبيثة تستعين بالذكاء الاصطناعي لسرقة بيانات هواتف أندرويد
الخامسة للأنباء - غزة
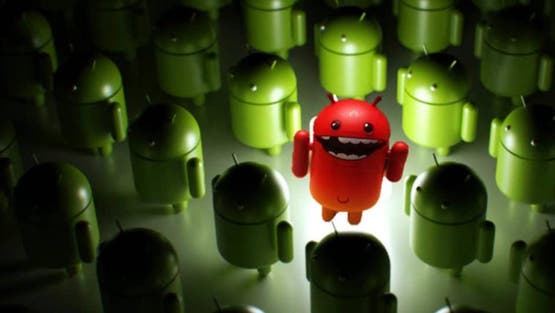
ظهرت برمجية خبيثة جديدة تستهدف أجهزة أندرويد، وتستعين بالذكاء الاصطناعي لتنفيذ عمليات سرقة للبيانات الحساسة، بما في ذلك كلمات المرور وأرقام التعريف الشخصية (PIN)، كما تمتلك آليات تساعدها على البقاء في الجهاز حتى بعد محاولة إلغاء تثبيتها.
وأطلق الباحثون اسم RatHat على البرمجية، التي اكتشفها فريق الأبحاث في شركة الأمن السيبراني Zimperium.
وبحسب تقرير نشره موقع Digital Trends، تجمع RatHat بين أدوات تصحيح أخطاء أندرويد وروبوت محادثة يعمل بالذكاء الاصطناعي، ما يتيح لها تحليل ما يظهر على شاشة الهاتف وتحديد الإجراءات التي ينبغي تنفيذها.
كيف تستخدم RatHat الذكاء الاصطناعي؟
تنتشر البرمجية بشكل أساسي عبر رسائل التصيد النصي (Smishing) والإعلانات الخبيثة (Malvertising)، التي تقود المستخدمين إلى صفحات مزيفة لتحميل تطبيقات تبدو شرعية، لكنها تكون موجودة خارج متجر Google Play.
وبعد تثبيت التطبيق الخبيث، تستغل RatHat إعدادات إمكانية الوصول في نظام أندرويد لتفعيل خيارات المطور وميزة التصحيح اللاسلكي، ثم تربط نفسها بجسر تصحيح الأخطاء الخاص بالجهاز، ما يمنحها قدرة واسعة على التحكم في الهاتف.

وتستعين البرمجية بالذكاء الاصطناعي لتحليل صور حية لشاشة الهاتف، إذ يمكنها التعرف على العناصر الظاهرة، وقراءة النصوص وتحديد وظائف الأزرار، ثم استخدام هذه المعلومات لتحديد الإجراءات التالية.
وبذلك يتحول الذكاء الاصطناعي إلى أداة تساعد البرمجية على فهم واجهة الهاتف والتفاعل معها بصورة أكثر مرونة.
سرقة كلمات المرور ورموز التحقق
تستهدف RatHat التطبيقات التي تتعامل مع بيانات حساسة، إذ تعرض واجهات تسجيل دخول مزيفة فوق تطبيقات الخدمات المصرفية والعملات المشفرة، بهدف خداع المستخدم ودفعه إلى إدخال بياناته.
كما يمكنها تسجيل شاشة الهاتف واعتراض رموز التحقق لمرة واحدة (OTP)، ما يتيح لها جمع مزيد من المعلومات الحساسة.
وتتضمن البرمجية كذلك آلية لتسجيل ضغطات المستخدم، تعتمد على قراءة إحداثيات اللمس الخام من برنامج تشغيل شاشة اللمس داخل نواة النظام، ثم مطابقة حركات الإصبع مع تخطيطات لوحة الأرقام، بهدف تحديد أرقام PIN وأنماط فتح قفل الشاشة.
لماذا قد لا يكفي حذف التطبيق؟
تكمن خطورة RatHat أيضًا في قدرتها على مقاومة محاولات إزالتها من الجهاز.
فعند محاولة المستخدم إلغاء تثبيت التطبيق، قد تعرض البرمجية رسالة خطأ مزيفة توحي بأن عملية الحذف فشلت.
ووفقًا للباحثين، يمكن لعملية خلفية مخفية أن تعيد تشغيل البرمجية حتى بعد نجاح إزالة التطبيق، مع الاحتفاظ ببعض صلاحياتها السابقة.
موقف غوغل
أكدت غوغل عدم رصد تطبيقات مصابة بـRatHat على متجر Google Play حتى الآن.
وقالت الشركة إن آليات الكشف الحالية لم ترصد تطبيقات تحتوي على البرمجية الخبيثة على المتجر، مشيرة إلى أن مستخدمي أندرويد محميون تلقائيًا من الإصدارات المعروفة منها عبر Google Play Protect، الذي يكون مفعّلًا افتراضيًا على الأجهزة التي تتضمن خدمات Google Play.
كيف تحمي هاتف أندرويد؟
توصي Zimperium بتجنب تثبيت التطبيقات من مصادر خارج المتاجر الرسمية، وعدم منح تطبيقات غير موثوقة صلاحيات إمكانية الوصول، مع إبقاء Google Play Protect مفعّلًا وتحديث نظام التشغيل والتطبيقات باستمرار.
وفي حال الاشتباه بإصابة الجهاز، قد تتطلب إزالة البرمجية إجراءات تقنية متقدمة، مثل استخدام Android Debug Bridge (ADB)، بينما قد يكون اللجوء إلى إعادة ضبط الهاتف إلى إعدادات المصنع خيارًا للتخلص من البرمجية في الحالات التي يتعذر فيها إزالتها بالطريقة المعتادة.